Клуб "Бизнес, информация" (228)
10.09.2026 14:29 Аналитика
UDV Group: зеленый дашборд не всегда означает управляемость ИТ
Российский разработчик решений в области киберустойчивости UDV Group рассказал, почему наличие мониторинга не гарантирует контроль над ИТ-инфраструктурой. В авторской статье для CISO Club менеджер продукта UDV ITM Андрей Иванов объяснил, как технические метрики могут расходиться с реальным состоянием бизнес-сервисов и почему компаниям важно связывать мониторинг с процессами, зависимостями и рисками для бизнеса. В ИТ-службе все может выглядеть штатно: серверы доступны, каналы связи работают, процессоры не перегружены, показатели SLA остаются в зеленой зоне. При этом пользователи уже жалуются на задержки, сотрудники вручную повторяют операции, часть транзакций не проходит, а инженеры компенсируют отклонения в смежных системах. В такой ситуации мониторинг не обязательно ошибается - он просто отвечает только на те вопросы, которые в него были заложены. В UDV Group отмечают, что ключевая...
03.09.2026 17:08 Интервью, мнения
Гигант — Компьютерные системы о безопасности работы с контрагентами
Игорь Юрин, технический директор, руководитель направления цифровизации и цифровой трансформации, «Гигант — Компьютерные системы», рассказал о том, что Zero Trust в 2026 году — это уже не тренд, а база, без которой работать с подрядчиками просто опасно. А также о том, как не дать атаке расползтись по всей инфраструктуре, если контрагента всё-таки взломали. — Какую роль в защите от Supply Chain-атак сегодня играют принципы Zero Trust, и где компании чаще всего допускают ошибки при их внедрении? По опыту наших инженеров по информационной безопасности, принципы Zero Trust являются фундаментом защиты от атак на цепочки поставок. Этот подход изначально задает правильную логику: никому не доверять по умолчанию и проверять каждый запрос, включая обращения из внутренней сети. Частая ошибка - воспринимать Zero Trust как отдельный инструмент, который достаточно приобрести и настроить. Для его...
03.09.2026 16:18 Аналитика
UDV Group: в АСУ ТП атака может идти без вредоносного файла
Российский разработчик решений в области киберустойчивости UDV Group рассказал, почему в промышленных сетях сигнатурной защиты уже недостаточно. В авторской статье для Anti-Malware пресейл-инженер UDV Group Иван Бурмистров объяснил, как злоумышленники используют легитимные учетные записи, штатные протоколы и инструменты администрирования, чтобы действовать в АСУ ТП без явного вредоносного ПО. Не каждая кибератака на промышленную инфраструктуру начинается с вредоносного файла. В ряде сценариев злоумышленнику достаточно получить легитимную учетную запись, использовать разрешенный канал удаленного доступа и выполнить команды, которые формально похожи на штатную работу инженера или подрядчика. Такой подход называют Living-off-the-Land: атакующий действует средствами, уже присутствующими в инфраструктуре. Для АСУ ТП этот сценарий особенно опасен. В промышленной сети отдельная команда может...
17.07.2026 14:03 Новости
Luis+ выпустил новую лицензию ПО LTV-Зенит X для видеонаблюдения
Компания Luis+ объявляет о запуске новой лицензии “Начальный” программного обеспечения LTV-Зенит X, которое позволяет заказчикам и интеграторам получить полноценную систему видеонаблюдения с сохранением функционала по более выгодной цене. ПО поддерживает работу под управлением операционной системы Astra Linux, что позволяет использовать решение на объектах с требованиями по импортозамещению и корпоративным стандартам информационной безопасности. Новая версия отличается от “Стандартной” и “Корпоративной” лицензии более выгодной стоимостью и открывает дополнительные возможности для реализации проектов с ограниченным бюджетом, а также повышает конкурентоспособность предложений на объектах, где требуется альтернатива более дорогим системам видеонаблюдения. Luis+ предоставляет готовое решение под ключ. В составе программно-аппаратного комплекса поставляется сервер LTV и программное...
08.07.2026 12:49 Мероприятия
UDV Group: изолированность техконтура не соответствует реальности
Российский разработчик UDV Group подвел итоги эфира AM Live «Кибербезопасность промышленных предприятий 2026». Участники дискуссии обсудили актуальные угрозы для АСУ ТП, ошибки предприятий при реагировании на инциденты и ключевые направления развития промышленной кибербезопасности. Российский разработчик решений в области информационной безопасности UDV Group подвел итоги эфира AM Live «Кибербезопасность промышленных предприятий 2026». Дискуссия была посвящена защите промышленной инфраструктуры, изменению ландшафта угроз и практическим подходам к построению киберустойчивости предприятий. Одним из ключевых выводов эфира стало то, что традиционное представление об изолированности технологического контура уже не соответствует реальности. По оценкам участников дискуссии, около 75% проникновений в промышленную среду начинается с корпоративной сети. После первичного доступа злоумышленники...
03.07.2026 08:15 Интервью, мнения
«Гигант — Компьютерные системы»: фишинговые письма становятся опаснее
Эксперт «Гигант — Компьютерные системы» рассказал, почему мошенники чаще имитируют письма от регуляторов, медорганизаций и страховых компаний, а компании закладывают в ИБ-бюджеты обучение сотрудников и киберучения. В Петербурге в I квартале 2026 года зафиксировано 1,9 млн попыток перехода на фишинговые и скам-ресурсы и 7,8 млн писем с почтовыми угрозами или нежелательным контентом. По данным «Лаборатории Касперского», злоумышленники все чаще используют многоэтапные схемы, комбинируют электронную почту, мессенджеры и внешние сервисы, а также маскируют рассылки под сообщения от медорганизаций, страховых компаний и контролирующих органов. Такие письма опасны не только технически, но и психологически. Сообщение от регулятора, проверяющего органа, страховой компании или медицинской организации чаще вызывает у сотрудника тревогу и желание быстро отреагировать. Этим и пользуются...
29.06.2026 15:05 Интервью, мнения
«Гигант — Компьютерные системы» рассказал о росте рынка киберучений
Эксперт «Гигант — Компьютерные системы» рассказал, что драйвит кибериспытания в России, почему компании боятся остановки бизнеса и сколько могут стоить такие проекты Российский рынок киберучений растет на фоне усложнения атак и изменения отношения бизнеса к практической проверке защиты. Компании все чаще понимают, что формальное наличие ИБ-средств еще не означает готовности к реальному инциденту. Важны не только регламенты и продукты, но и способность команды действовать под давлением: обнаружить атаку, изолировать проблему, восстановить работу и правильно распределить ответственность. Но рост рынка идет не без ограничений. Киберучения требуют времени ключевых специалистов, бюджета и готовности проверять процессы в условиях, близких к реальной атаке. Для многих компаний главный страх связан с непрерывностью бизнеса: учения могут затронуть рабочую инфраструктуру, повлиять на сервисы и...
19.06.2026 10:48 Интервью, мнения
«Гигант — Компьютерные системы»: Drama RAT контролирует смартфон
Эксперт «Гигант — Компьютерные системы» объяснил, как Drama RAT получает контроль над смартфоном, почему его сложно обнаружить статическим анализом и чем заражение личного телефона может угрожать компании. МВД России сообщило о новом Android-трояне Drama RAT. Вредоносное ПО распространяется через мессенджеры, SMS и электронную почту, маскируется под бесплатный доступ к популярным сервисам, VPN-приложения, файлы с документами и другие привычные для пользователя сценарии. Главная опасность Drama RAT в том, что это не просто инструмент для кражи SMS-кодов или паролей. После заражения троян может получить удаленный контроль над устройством, перехватывать действия пользователя, вмешиваться в работу банковских приложений и блокировать смартфон. Для бизнеса такой сценарий тоже опасен: личный телефон сотрудника часто связан с корпоративной почтой, мессенджерами, VPN-клиентами и облачными...
08.06.2026 20:00 Консультации
Зачем компании и частные лица используют полиграф
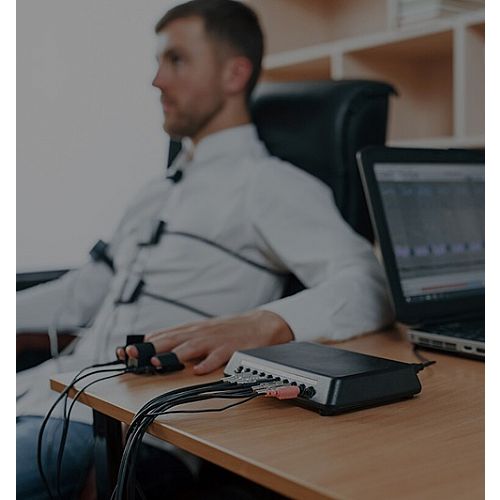
Детектор лжи у многих ассоциируется исключительно с кадрами из шпионских фильмов или громкими криминальными расследованиями. Однако в действительности эта технология давно стала частью повседневной деловой и личной практики. Инструмент, научно именуемый полиграфом, представляет собой комплекс датчиков, которые фиксируют малейшие изменения физиологических параметров человека в ответ на заданные вопросы. Прибор не умеет читать мысли, но он безупречно считывает реакции вегетативной нервной системы, которые невозможно контролировать волевым усилием. Именно эта особенность делает метод востребованным там, где цена ошибки или обмана слишком высока. Профессиональная проверка на полиграфе позволяет получить объективные ответы в ситуациях, когда стандартные методы проверки фактов заходят в тупик. Как бизнес защищает свои активы от внутренних угроз Безопасность любого коммерческого...
18.05.2026 21:49 Новости
ActiveCloud запускает KillBot для защиты сайтов от поведенческих ботов
Ведущий поставщик облачной инфраструктуры ActiveCloud расширил линейку решений в области информационной безопасности и добавил в портфель сервис KillBot - инструмент для защиты сайтов от поведенческих ботов, которые имитируют действия реальных пользователей, искажают аналитику, скликивают рекламные бюджеты, создают спам-заявки, перегружают серверы и мешают бизнесу получать качественный трафик. Запуск KillBot отвечает на растущую проблему бот-трафика в Рунете. По данным StormWall, в первом полугодии 2025 года объем вредоносного бот-трафика в мире увеличился в 1,8 раза по сравнению с аналогичным периодом прошлого года. Боты уже формируют 52–53% всего интернет-трафика, при этом доля вредоносных среди них составляет около 37–40%. Одновременно увеличивается масштаб ботнетов: количество устройств в них выросло с 200 тыс. до 1 млн. На этом фоне рынок ожидает дальнейший рост фрода в 2026 году...

03.02.2026 10:03 Новости
Технологическое партнёрство UDV Group и «Цифровые решения»
Компании UDV Group и «Цифровые решения» успешно завершили испытания на совместимость своих продуктов, предназначенных для обеспечения сетевой видимости в корпоративных и промышленных инфраструктурах. В ходе тестирования была подтверждена технологическая совместимость следующих продуктов для защиты корпоративной инфраструктуры: ответвителя трафика DS Optic-TAP, брокера сетевых пакетов DS Integrity EVO и системы анализа сетевого трафика для обнаружения кибератак UDV NTA. Также была проверена совместимость продуктов для защиты промышленной инфраструктуры: ответвителя трафика DS Copper-TAP, агрегатора с однонаправленной передачей DS Diod, брокера сетевых пакетов DS Integrity EVO и комплексной системы киберзащиты АСУ ТП с полной видимостью атак, угроз и выполнением требований законодательства — UDV DATAPK Industrial Kit. В ходе испытаний продукты UDV Group и «Цифровые...
23.12.2025 17:58 Аналитика
UDV Group: Контроль версий проектов ПЛК в АСУ ТП
Работу станков, линий и технологических комплексов определяют проекты ПЛК, и любое несанкционированное изменение в их коде может привести не только к аварии и простоям, но и к угрозе безопасности людей. При этом на многих предприятиях до сих пор отсутствует системный контроль версий: рабочие проекты хранятся на отдельных компьютерах или даже на флешках. Контроль версий в промышленности – это не просто инструмент удобства инженеров, а фундаментальный элемент кибербезопасности. Однако есть сложности в использовании на предприятиях традиционных систем контроля версий, ведь среды разработки проектов ПЛК в АСУ ТП имеют свою специфику. Рассмотрим этот вопрос подробнее. Несовместимость с ИТ-практиками Такие известные решения для контроля версий, как Git, к работе с АСУ ТП практически не применимы. Причина простая: каждая среда разработки предполагает свои подходы к хранению и обработке...

17.12.2025 12:53 Аналитика
UDV Group: угрозы ИИ в кибербезопасности
Юрий Чернышов, к.ф.-м.н., доцент УНЦ «Искусственный интеллект» УрФУ, руководитель исследовательского центра UDV Group рассказал о том, как ИИ позволяет выявлять сложные атаки нулевого дня, одновременно усиливая как возможности SOC-аналитиков, так и требования к контролю, тестированию и безопасному применению интеллектуальных систем. Выявление атак нулевого дня с помощью искусственного интеллекта Большинство атак обнаруживается с помощью простых индикаторов: обнаружение комбинации байтов в коде программы, скомпрометированные IP адресов и доменных имен. Эти правила простые и наглядные, поэтому работают быстро, ими легко управлять – модифицировать, передавать. Но эти же свойства индикаторов компрометации являются и их слабостью: они статичны, их логику легко понять и обойти злоумышленнику. Поэтому все чаще применяются сложные сценарии атак: распределенные, скрытные (обфускация...
28.11.2025 16:43 Аналитика
UDV Group: кибербезопасность нельзя отложить - шаги для владельцев МСБ
Автор: Николай Нагдасёв, компания UDV Group За последний год доля компаний малого и среднего бизнеса, подвергшихся серьёзной кибератаке, приближается к 82%. Однако в медиа чаще освещаются громкие инциденты с крупными корпорациями — и создаётся иллюзия, что малый бизнес хакеров не интересует. Это ошибочное спокойствие: именно малые компании сегодня находятся в зоне прямого риска. Причина проста. Современные организации все активнее используют облачные сервисы, удаленный доступ, CRM-системы, электронный документооборот, API-интеграции и корпоративную почту и т.д. Все эти компоненты формируют множество входных точек для злоумышленников: открытые порты, устаревшее программное обеспечение, слабые пароли, незашифрованные каналы связи. С точки зрения киберпреступников, инфраструктура малого бизнеса — привлекательный и удобный объект: меньше специалистов по защите, чаще пропущенные...
17.11.2025 15:04 Аналитика
Как защитить малый и средний бизнес от атак хакеров — 5 шагов
Хакеры атакуют каждую вторую компанию среднего и малого бизнеса. Как защититься, рассказывает ведущий специалист UDV Group Николай Нагдасёв. Лето 2025 года выдалось непростым для российского бизнеса — хакерские атаки затронули компании всех масштабов. «Аэрофлот», «Почта России», «Винлаб», «Дикси», аптеки «Столички», 12Storeez — это неполный список тех, кто пострадал от киберпреступников. При этом в новостях обычно пишут только о взломах крупных компаний, создавая ложное впечатление, что малый и средний бизнес никому не интересен. На самом деле это не так. По данным Агентства стратегических инициатив, почти 45% опрошенных компаний среднего и малого бизнеса сталкивались со взломами. И пока все смотрят на громкие корпоративные скандалы, малый бизнес становится все более интересной...
11.11.2025 09:00 Аналитика
Luis+: почему компании неудачно внедряют искусственный интеллект
Артем Рогозин, руководитель отдела разработки Luis+ Ключевые ошибки российских компаний при внедрении ИИ: анализ рынка и пути исправления Внедрение искусственного интеллекта в российском бизнесе до сих пор сопровождается большим количеством трудностей. По моим наблюдениям, основные проблемы кроются не в технологиях, а в стратегическом и организационном подходе компаний к внедрению ИИ. Ниже приведен обзор наиболее типичных ошибок и путей их устранения. Основные стратегические ошибки1. Отсутствие централизованной стратегии Главная проблема — отсутствие системного подхода. Многие компании запускают пилотные проекты «ради эксперимента» или «ради моды», не связывая их с реальными бизнес-целями. В итоге такие инициативы остаются изолированными, не интегрируются в бизнес-процессы и быстро теряют актуальность. Без единой стратегии и управляемой архитектуры ИИ-проекты редко выходят за...

28.10.2025 09:41 Интервью, мнения
UDV Group: ИИ - новая реальность кибербезопасности
Юрий Чернышов, руководитель исследовательского центра UDV Group, специально для TAdviser дал комментарий о том, что изменилось с развитием нейросетей. - Каким образом в России произошла трансформация технологий и подходов к информационной безопасности в условиях стремительного развития искусственного интеллекта? - Появление новых технологий всегда почти сразу порождало новые угрозы информационной безопасности. Злоумышленники справедливо полагают, что для новых технологий не стабилизировалось качество, процессы, это приводит к появлению новых уязвимостей, поскольку защита и регуляция обладают некоторой инертностью в реагировании на появление новых сценариев атак. Достаточно долго эти проблемы можно было нейтрализовать, используя существующие методики и инструменты защиты. Например, можно было защищать систему машинного обучения как информационную систему, с помощью DLP, IRP...

21.10.2025 12:59 Интервью, мнения
Федор Маслов, UDV Group: опасность хранения бизнес-данных в Excel
Продуктовый менеджер компании UDV Group специально для издания “Деловой Петербург” рассказал о том, почему хранение информации в Excel может стать критической ошибкой для бизнеса. 1. Компании из каких сфер чаще всего использую Excel для хранения важных бизнес данных? Не смотря на активный тренд по импортозамещению офисных приложений, начавшийся в 2020 годах, Microsoft Excel до сих пор повсеместно используется организациями различного масштаба, ведущими бизнес в самых разнообразных сферах экономики. При этом, использование Excel для хранения критических бизнес-данных до сих пор не является редкостью. Чаще всего такие случаи встречаются в малом и среднем бизнесе, организациях не имеющих зрелых политик информационной безопасности, стратегии по защите данных, а также там, где управление данными не является частью корпоративной политики, встроенной в стратегию развития бизнеса. 2...

24.09.2025 17:44 Новости
UDV Group и «Киберпротект» подтвердили совместимость решений
Компании UDV Group и «Киберпротект» успешно завершили совместные лабораторные тесты, подтвердившие технологическую совместимость решения для резервного копирования и восстановления данных Кибер Бэкап 17.2 с системой зонтичного мониторинга UDV ITM и UDV Datapk Industrial Kit — комплексной системой киберзащиты АСУ ТП с полной видимостью атак, угроз и выполнением требований законодательства. В ходе испытаний были отработаны сценарии создания резервных копий данных с помощью агентов Кибер Бэкап напрямую из систем UDV Datapk Industrial Kit и UDV ITM, а также их последующее восстановление из резервных копий. Тесты подтвердили, что процессы резервного копирования и восстановления данных проходят штатно и без сбоев. Интеграция решений UDV Group и «Киберпротекта» позволяет предприятиям достигать высокого уровня защиты информации на промышленных объектах, обеспечивает непрерывность...

26.04.2025 16:50 Консультации
Как использовать рейтинги благонадёжности для безопасных сделок
В деловом мире понятие доверия давно перестало быть исключительно моральной категорией. Оно приобрело осязаемые формы, измеряемые аналитикой, оценками и скорингами. Компании, ориентированные на долгосрочные отношения, всё чаще обращаются к рейтингам благонадёжности контрагентов как к инструменту для заключения безопасных сделок. Проверка финансового состояния, репутации, судебных разбирательств и долговой нагрузки стала нормой там, где на кону — не только деньги, но и деловая репутация. Рейтинг благонадёжности контрагента — это не просто набор оценок, собранных в таблицу. Это сложная аналитическая модель, построенная на данных из множества источников: официальных реестров, кредитных историй, судебных архивов, новостных публикаций. Числовая или буквенная оценка — итог многоступенчатой проверки, позволяющей за короткое время получить целостное представление о будущем партнёре. В...
29.05.2024 12:20 Новости
eXpress получил уникальную функцию – ролевую модель
В новой версии супераппа для бизнеса eXpress появилась ролевая модель для настройки политик безопасности и управления доступом. Эта функция предотвратит утечку данных за пределы корпоративной среды и упростит процесс настройки ограничений для сотрудников и партнёров российских компаний. Ролевая модель будет внедряться в несколько этапов. На первом этапе она позволит: Создавать группы пользователей по таким критериям, как платформа (iOS, Android, Web, Desktop), сеть, из которой подключаются пользователи (интернет или внутренняя корпоративная сеть), принадлежность к группам в корпоративном каталоге, например, Active Directory, а также к ролям в Keycloak. «Роли» для пользователей можно настраивать даже в зависимости от отдельных полей их профиля в eXpress, например, отдел, должность, адрес почты, имя или логин.Запрещать для определенных групп пользователей загрузку, просмотр файлов, их...